脅威エクスポージャーリスク:技術リスク × ビジネスリスクの統合評価
目次
CVSS 10.0 の脆弱性が非公開のテスト環境にあるのと、CVSS 6.0 の脆弱性が顧客データを扱う本番システムにあるのとでは、実害に近いのは後者です。技術的な深刻さと、事業への響き方は別々に動きます。
脅威エクスポージャーリスク(TER)は、その2つを1つの表で交差させて、S から D までの5段階のバンドに落とす仕組みです。
TER は、技術側のランクと資産の重さを交差させたバンド
縦に脅威ディスカバリレベル(TDL)を、横にビジネスインパクト(BI)スコアを置いた3×3の表で決まります。最も重い S になるのは、TDL が上位2つで、なおかつ BI が高い資産に乗っているときだけです。
図1:縦に技術側のランク、横に資産の重さを取った表
深掘り:情報レベルの所見はバンドを持たない
スキャナが info と申告した所見は、この表を通らずにバンドが空のまま残ります。順位付けの対象から外れるので、対応期限も付きません。件数の集計からも外れるため、情報レベルの所見が大量に出ても、バンドの分布は動きません。
バンドが決まると、発見日から数える対応期限も決まる
S から D のそれぞれに日数が紐づいていて、その脆弱性を最初に見つけた日から数えます。過ぎたものは期限超過として別勘定になります。
図2:バンドごとの日数(発見日から数える)
深掘り:バンドが動けば期限も動く
期限はバンドに紐づいているため、資産にタグを付けて BI が上がれば、同じ脆弱性の期限は短いほうへ動きます。逆に能動的に確かめて再現しなかった所見は TDL が1段階下がるので、バンドが軽くなって期限も延びる側です。日付そのものを手で編集する場面はありません。
TER マップは、その2軸をそのまま散布図にしたもの
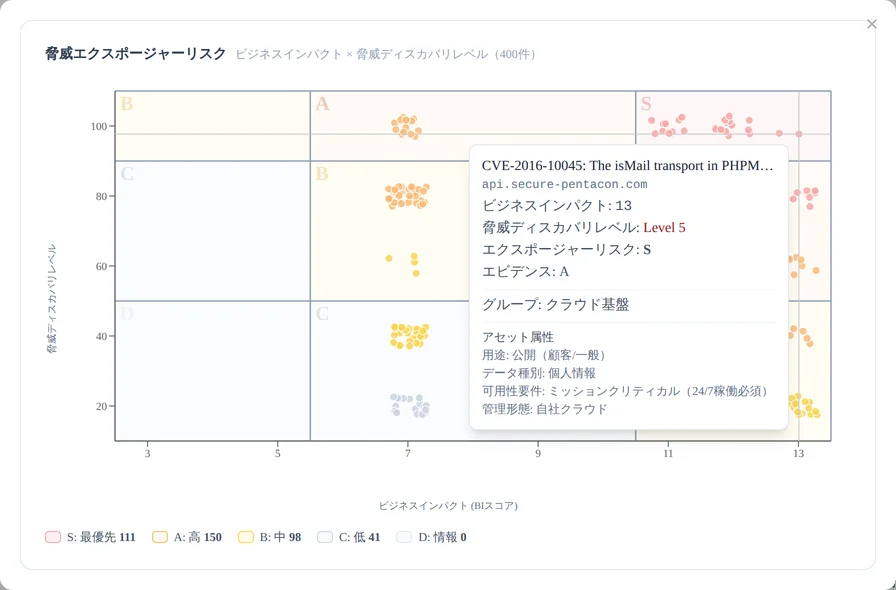
表で決まる仕組みが分かっても、いま何件どこに溜まっているかは別の話です。同じ2軸を散布図にして、ドット1つを1件の所見として置いたものが TER マップです。
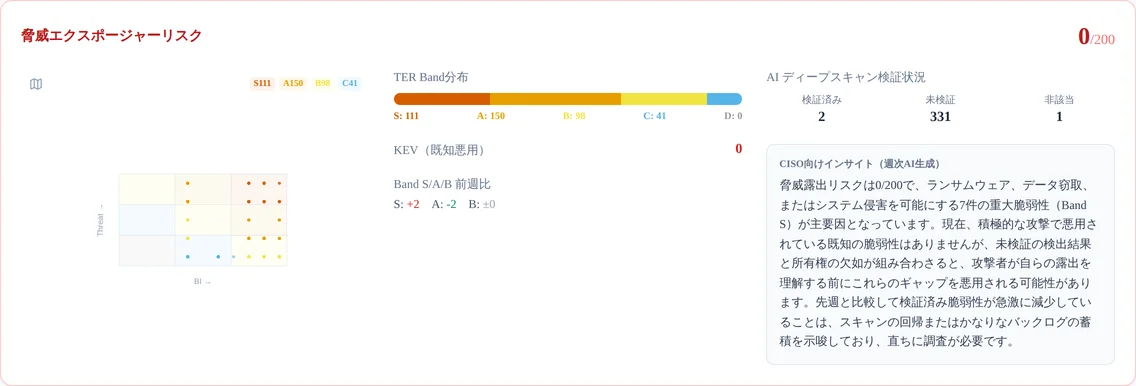
図3:ダッシュボードに出る TER マップ(横軸が BI、縦軸が実効 TDL)
深掘り:どこに溜まっているかで読み方が変わる
右上に密集していれば、重要な資産に深刻な脅威が集まっていて、手を付ける場所がすぐ分かります。広く散っていれば、効くのは体系的な底上げのほうです。左下に偏っていれば、残っているのは軽い所見だけという読み方になります。
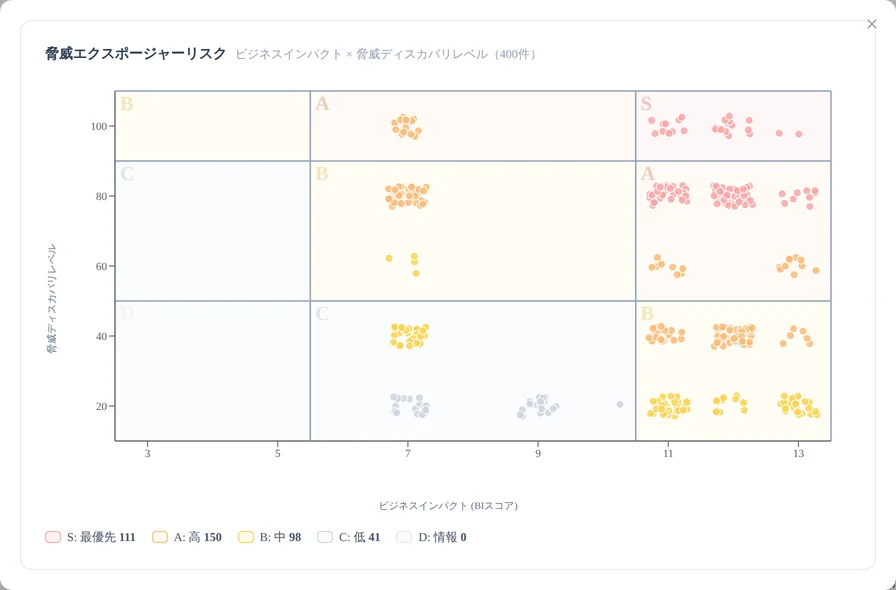
ドットにカーソルを合わせると、その所見の CVE、対象の FQDN、BI スコア、実効 TDL、バンド、担当グループ、アセットタグが出る仕組みです。全体の偏りを見てから、1件ずつへ降りられます。
TER が受け持つのは、CTEM の5工程のうち優先順位付け
対象を決めて、見つけて、順番を付けて、確かめて、動かすという流れです。TER はその3番目にあたり、前の工程が集めた材料を受け取って順番だけを出します。
図4:TER が担うのは3番目の工程
深掘り:前後の工程がバンドを動かす
対象を決める工程で付けた資産のタグが BI スコアになり、見つける工程で取れた CVSS と EPSS が TDL になります。確かめる工程の結果も TDL へ戻ってくるため、バンドは一度決まったら固定ではありません。工程が一巡するたびに引き直しが走ります。全体像はCTEM とはで扱いました。
技術と事業が、同じ1つの言葉でリスクを話せるようになる
バンドの件数と前週比があれば、専門用語なしで状況を渡せます。「S が3件あり、すべて基幹の EC に集中しています」の一言で、報告を受ける側にも手を打つ先が伝わるはずです。
図5:報告に載せる3つの数字
自社の所見がどのバンドに落ちるかは、14日間無料で試せます。
付録:バンドの一覧と、マップの軸
表1:TER バンドと対応期限
| バンド | 対応期限(発見日から) | 典型的な中身 |
|---|---|---|
| S | 7 日 | 高 BI の資産に乗った、上位2つの TDL |
| A | 14 日 | 高 BI の中位 TDL、または中 BI の上位 TDL |
| B | 21 日 | 低 BI の上位 TDL、中 BI の中位 TDL、高 BI の TDL1 |
| C | 28 日 | 低 BI の中位 TDL、または中 BI の TDL1 |
| D | 35 日 | 低 BI の TDL1 |
| (なし) | 期限なし | 情報レベルの所見 |
表2:TDL と BI からバンドを決める表
| TDL \ BI | 5(低) | 6〜10(中) | 11〜13(高) |
|---|---|---|---|
| TDL5・TDL4 | B | A | S |
| TDL3・TDL2 | C | B | A |
| TDL1 | D | C | B |
表3:TER マップの軸
| 軸 | 意味 |
|---|---|
| 横軸 | BI スコア(5〜13、右へ行くほど重要な資産) |
| 縦軸 | 実効 TDL(TDL1〜TDL5、上へ行くほど深刻) |
| 色 | TER バンド(S/A/B/C/D、色覚多様性に配慮) |
TDL の決まり方は脅威ディスカバリレベル(TDL)とは、BI の決まり方はビジネスインパクト(BI)スコアとはが扱っています。
本文と表の値は、2026年8月17日に PentaTrail の算出処理そのもの(asm_get_band と asm_finding_sla_days)を参照して確認したものです。