脆弱性の深刻度だけでは決まらない。対処の優先順位を左右する「ビジネスインパクト」とは
目次
同じ脆弱性が見つかっても、それが会社の決済システムにあるのか、ほとんど使われていないテスト環境にあるのかで、事業への影響は大きく異なります。
脆弱性の深刻度を示すCVSSは、こうした個々の企業にとっての重要性までは評価しません。
実際の対処では、脆弱性そのものの危険性に加えて、どのシステムで見つかったのかを考える必要があります。
PentaTrailでは、このシステムごとの事業上の重要性を「ビジネスインパクト(BI)」と呼んでいます。
同じ脆弱性でも、対応の優先順位は変わる
例えば、同じ深刻度の脆弱性が、顧客の決済を処理するシステムと、廃止予定のテスト環境の両方で見つかったとします。
技術的な危険性が同じでも、決済システムが停止すれば売上や顧客へのサービス提供に直結します。一方、利用していないテスト環境であれば、事業への影響は比較的小さいかもしれません。
もちろん、テスト環境だから安全というわけではありません。インターネットへの公開状況や、そこからほかのシステムへ侵入できる可能性も考慮する必要があります。
それでも、すべての脆弱性を深刻度だけで一律に並べると、本当に優先すべき対応が埋もれてしまいます。
脆弱性の危険性と、その脆弱性が見つかったシステムの重要性。この両方を見ることが、現実的な優先順位付けにつながります。
図1:同じ脆弱性でも、決済システムとテスト環境では事業への影響が異なる
システムの重要性をAIが判定する
では、システムの重要性をどう判断するのでしょうか。
従来の方法では、担当者が資産ごとに用途や重要度を登録しなければなりませんでした。しかし、管理対象が増えるほど、すべてを調べて入力し、最新の状態に保つことは難しくなります。
PentaTrail CTEMでは、外部から観測したシステムの情報をもとに、AIが重要性の初期判定を行います。
例えば、Webサイトの画面や利用されている製品、公開されているサービスなどから、顧客向けのサービスや重要な業務を担うシステムだと判断できる場合には、「重要」に分類します。
一方、判断材料が不足している場合は、重要性が低いと決めつけず、「標準」とします。
ビジネスインパクトは、次の3段階で表します。
- 重要: 事業への影響が大きいと判断されるシステム
- 標準: 重要と判断する十分な根拠がないシステム
- 限定的: 事業への影響が小さいと利用者が確認したシステム
AIが自動的に判定するのは「重要」と「標準」の2つです。「限定的」は、利用者が自社の事情を踏まえて設定します。
図2:観測情報をもとにAIが「重要」「標準」を判定する流れ
AIの判定は、人が確認して変更できる
外部から見える情報だけでは、社内の業務やシステムの使われ方を完全には把握できません。
例えば、一般的なWebサイトに見えても、実際には重要な取引先が利用するシステムかもしれません。反対に、重要そうに見えるサービスが、すでに使われていないこともあります。
そのため、PentaTrailではAIの判定を最終決定にはしていません。
グルーピング画面の「ビジネスインパクト」タブで、システムごとの判定を確認し、「重要」「標準」「限定的」のいずれかに変更できます。
利用者が設定した重要度は、その後のAI判定で勝手に上書きされません。
再びAIに任せたい場合は、「AI判定に戻す」を選べます。
AIにすべてを決めさせるのではなく、AIが初期判定を行い、外部からは分からない事業上の事情を利用者が補う仕組みです。
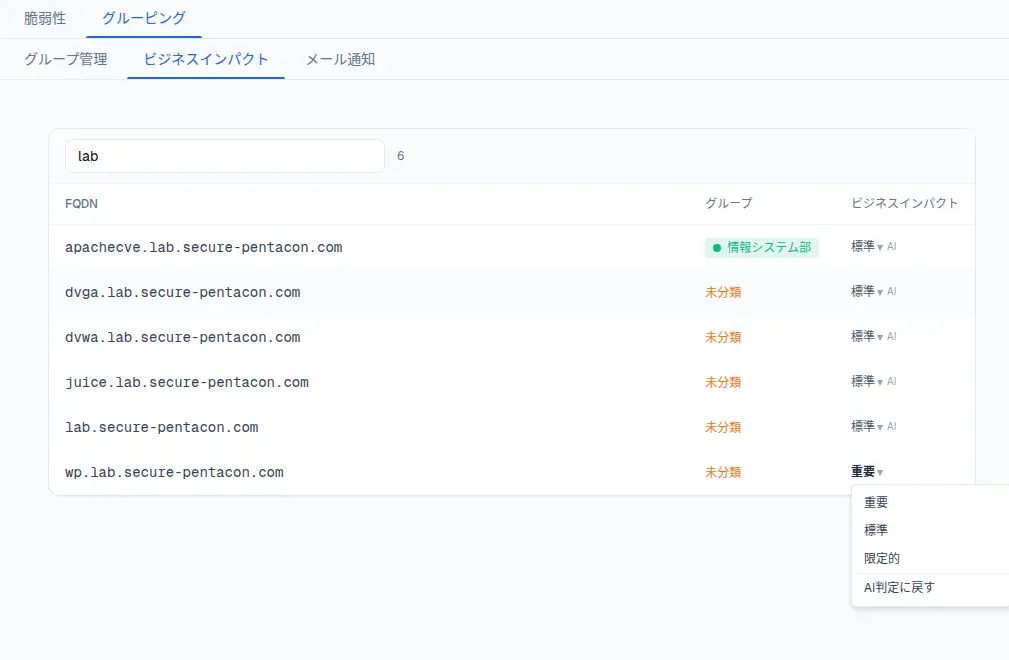
図3:AIによる初期判定と、利用者による確認・変更の画面
ビジネスインパクトを、対処の優先順位に反映する
設定したビジネスインパクトは、PentaTrailの脅威エクスポージャーリスク(TER)に反映されます。
TERは、脆弱性などの技術的な危険性と、システムの事業上の重要性を組み合わせ、対応の優先順位を判断するための指標です。
同じ技術的な危険性であっても、重要なシステムほど優先順位が高くなります。
ビジネスインパクトを変更すると、その内容はTERにも反映されます。担当者が資産の重要度を見直すことで、対処の順番にもその判断を反映できるわけです。
脆弱性の対処で必要なのは、危険なものを機械的に上から直していくことだけではありません。
限られた時間と人員を、事業にとって影響の大きい問題から振り向けること。 ビジネスインパクトは、その判断を支えるための情報です。
図4:同じ技術的危険性でも、ビジネスインパクトによってTERが変わる例
PentaTrail CTEMでは、AIによるビジネスインパクトの初期判定と、利用者による重要度の調整を利用できます。
PentaTrail CTEM/ASMで攻撃面を可視化しませんか?
CTEMフレームワークに基づき、外部攻撃面の発見から対応推進までを一気通貫で実現します。