前の担当者が作ったまま
何が公開されているか、把握できていない

Webサイトやサーバーなど、インターネットに公開された情報資産を継続的に確認。見つかった脆弱性の優先順位と対処方法を示し、対処後の状態も確認できます。
AI エージェント型 CTEM — PentaTrail CTEM/ASM
半月余りで、前月全体の約2.7倍。
何が公開されているか、把握できていない
確認や更新が後回しになっている
外から見える弱点がないか、確かめたい
安全なパスキー、またはGoogleアカウントで登録できます。
メールアドレスで始める場合は、メール確認後にパスキーを登録します。
登録ドメインを起点に、配下のサブドメインも自動探索。外から見える資産を洗い出します。
登録したドメインを起点に、サブドメイン、ホスト、ポート・サービス、技術スタックなど、インターネットから見える資産を継続的に観測します。観測した情報をもとに、該当する可能性のある既知の脆弱性を一覧にします。
同じ製品の更新で対処できる脆弱性などを、共通する対処方針ごとにまとめます。一件ずつ調べる負担を減らし、対象の資産、影響、対処手順、暫定的な緩和策を確認できます。
外部からの侵入口と、影響を受ける資産のつながりを可視化します。攻撃経路を断つうえで重要な箇所や、対処によって解消が見込まれるリスクを確認できます。
AIが、製品・サービスやWeb画面などの情報から資産の業務上の重要度を判定します。
資産をグループに分け、責任者とメンバーを設定すると、担当範囲で対応が必要な対処ガイダンスがメールで届きます。
誰が対応するかを明確にし、担当者と進捗を確認しながら対処を進めます。
対象の資産、脆弱性の影響、対処方法をレポートで共有できます。社内の関係者や保守会社と同じ情報を見ながら、確認事項、対処方法、作業の分担や実施時期を相談できます。
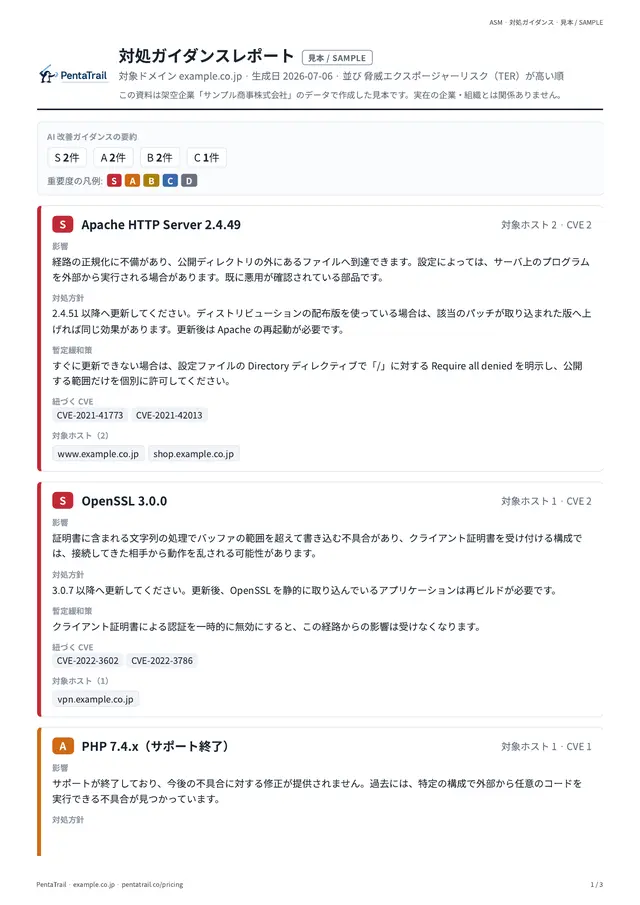
対処後も観測を続け、脆弱性が解消したか、再び検出されたかを確認できます。
MCP連携で、普段使っているAIエージェントからPentaTrailを操作できます。資産や脆弱性の確認、優先順位の確認、グループへの割り当てなどを、承認した範囲で任せられます。
MCP連携でできること・接続方法を見るAIエージェントへの依頼の例
「優先度の高い問題と、
影響する資産をまとめて。」
「このホストを『公開Web』
グループに割り当てて。」
更新や設定の見直しは、どこから始めるか。
まずやるべきことASM(Attack Surface Management)は、インターネットに公開された自社の資産と脆弱性を継続的に把握する取り組みです。
CTEM(Continuous Threat Exposure Management)は、その把握を含め、優先順位の判断、対処、効果の確認までを継続して進める取り組みです。
PentaTrail CTEM/ASMは、ASMによる資産と脆弱性の把握から、CTEMに沿った判断・対処・確認までを支援します。
ブログでASMを詳しく読む公開資産と、既知の脆弱性の候補を確認する。
1ドメイン・5ユーザーまで
通常の観測は月1回
優先順位の判断から、対処方法の確認、共有、対処後の確認まで。
1ドメイン・5ユーザーを含む
通常の観測は毎日
資産・脆弱性の候補の把握は無料で始められます。優先順位・対処ガイダンスなどはCTEMの提供範囲です。追加ドメイン・ユーザーの料金や比較は、料金ページをご覧ください。
日本企業のWebサイトやメール設定は、外からどう見えているのか。公開情報の継続観測から、その実態を整理しています。
観測結果を読むAIで修正できても、なぜ脆弱性への対応は終わらないのか。現場で守る人との対話から、技術だけでは解けない課題を考えます。
対話を読むサービス内容や料金をまとめた資料を、登録不要でダウンロードできます。
インターネットから見えるDNS、Web、証明書などの情報や応答を確認します。エージェントの導入や、システムの設定変更は行いません。確認のためのアクセスは発生するため、負荷や影響が一切ないと保証するものではありません。
無料のASMでは、公開資産と既知の脆弱性の候補を確認できます。有料のCTEMでは、優先順位、AI対処ガイダンス、レポートによる共有、対処後の確認などを利用できます。提供範囲と料金をご覧ください。
契約管理画面から、次回更新の停止を予約できます。支払済みの契約期間末まで利用でき、日割り返金はありません。終了後は再契約で有料利用を再開できます。PentaTrail ASM へ移る際、利用人数などの調整が必要になる場合があります。詳しくは料金ページ・利用規約をご確認ください。
アカウント情報、利用情報、登録した資産や観測結果などを、サービスの提供・運営・改善や安全性の確保などに利用します。利用目的や外部サービスへの委託を含む詳しい取り扱いは、プライバシーポリシーで公開しています。
すべての脅威を防ぐものではありません。インターネットから確認できる範囲を継続的に観測し、資産や脆弱性の候補を示します。見逃しや誤検出の可能性があり、社内ネットワークやログイン後の機能など、確認対象外の領域もあります。対処の判断・実施は、お客様や保守会社で行います。
株式会社ペンタコン研究所が開発・運営しています。会社情報、代表者、事業内容などは運営会社ページで公開しています。
ゼロトラストの考え方に基づくアクセス制御に加え、開発の早い段階から安全性を確認する「シフトレフト」に取り組んでいます。変更をリリースするまでのCI/CDにもセキュリティ検査を組み込み、継続して確認します。通信・保存データの保護や、契約単位のデータ分離も行っています。詳しくはセキュリティへの取り組みをご覧ください。