守る側の現在地 Vol.1 前編
AIがパッチを書けても、なぜ脆弱性対応は終わらないのか
― 20年の脆弱性管理から見えた「変更管理」という壁
取材日:2026年9月9日 公開日:2026年10月15日
脆弱性を「見つける」技術は、この20年で大きく進んだ。
そして今、AIによって脆弱性の発見はさらに高速化している。
連載「守る側の現在地」第1回では、長年サイバーセキュリティ製品の開発に携わり、現在もCTOとして技術全般と製品事業を見ている金居氏に、20年前から何が変わり、AI時代のいま、守る側の課題とは何かを聞いた。
「20年前から変わらないのは、イタチごっこです」
平舘:20年前って、脆弱性を見つけること自体がものすごく価値がありましたよね。見つけたらヒーロー、という感じでしたよね。
でも今は状況がかなり変わって、脆弱性が見つかりすぎている。利用する企業だけでなく、見つかった脆弱性を評価し、整理していく側も処理が追いつかなくなってきている。その先の優先順位付けや修正まで含めて、全体としてさばききれなくなっている。
この20年で、脆弱性を見つけてから対応するまでのプロセスは大きく変わったと思います。その一方で、攻撃手法や防御技術のコアな部分は、どこまで変わったんでしょうか。
金居:20年前は、重要インフラや政府界隈で、今でいう標的型攻撃が問題になり始めた頃でした。
当時はまだ、何が起きているのか自体がよく分かっていなかった。マルウェアを解析して、どういう技術が使われているのかを明らかにする。そうやって、攻撃の手法や全体像はかなり整理されてきたと思います。
2006年頃には、パターンマッチングや振る舞い検知を含め、中核となるセキュリティ技術は一通り出ていたんじゃないかと思います。
もちろん、ファジングのようなイノベーションはありましたし、最近ならAIはかなり大きな変化です。
そこから先は、防御する側の技術と、それを回避する攻撃手法とのイタチごっこです。
アンチウイルスやファイアウォール、IDSがあれば、それを回避する手法が出てくる。振る舞い検知が出てくれば、それを避けるものが出る。最近ならEDRを止めたり、EDRを回避したり、そもそもEDRが入らないネットワーク機器を狙ったりする。
今の脅威に対して、どの技術を掘り起こして、どう組み合わせるか。その組み合わせ自体が難しいし、そこからイノベーションが出るんだと思います。
対策が100%完璧になることは、これからもないでしょうから。
では、いま本当に詰まっているのは、まだ「見つけること」なのだろうか。
「パッチを当てる回数に、変更管理が追いつかない」
平舘:パッチ適用が進まない問題は、20年前からずっとあります。
見つかった脆弱性に対して、実際に修正を適用するところでは、何が一番のボトルネックになっているんでしょうか。
金居:そもそも脆弱性の数は、AI以前から一貫して増えてきていますよね。だから、対応しなければならない量そのものが増えている。
ただ、パッチを当てることに関しては、やっぱり変更管理だと思います。
依存関係を整理して、正常稼働することを確認しないといけない。そのためのレビューも承認プロセスもある。
結局、パッチを当てなければならない回数に対して、変更管理が追いつかない。そういうことなんだと思います。
パッチは、脆弱性だけを消してくれない
平舘:私自身は、ソフトウェアを使う側、運用する側で、パッチを当てる大変さをずっと見てきました。
一方で、プロダクトを作る側から見ると、脆弱性が見つかってから修正を出すまでには、どんな難しさがあるんでしょうか。
金居:脆弱性だけをピンポイントで直して、他の機能に影響がなく、仕様も変わらない。
「これを当てれば問題だけ直ります」とできれば簡単です。
でも実際のプロダクトは、そう単純ではありません。定期的なリリースの中に新機能が入ることもありますし、設計そのものに問題があれば、脆弱性を塞ぐために仕様変更が必要になることもあります。OSSやミドルウェアでも、必ずしもパッチだけのバージョンが出るとは限らない。最新版に上げる必要があって、更新した結果、いろいろなものが一緒に上がって動きが変わることもある。
そうすると、検証は外せないですよね。
不具合を直すかどうかも、事業の判断になる
平舘:御社にも、ソフトウェアのリリース管理としての基準やガバナンスはありますか。
金居:あります。ただ、不具合が見つかったら、その都度すべてのバージョンに修正版を出す、という単純な話ではありません。
修正してリリースすること自体にコストがかかりますし、どこまで対応するかは事業としての判断にもなります。
次のバージョンの開発が進んでいれば、修正をそこに入れて、お客様にアップデートしていただくという判断もあります。次のバージョンだけで直すのではなく、現行バージョン向けにも修正版を出して、さらに1世代前のサポート中バージョン向けにも出すとなると、同じ修正を3系統でリリースすることになります。
そうすると、それぞれでテストも必要になる。
単純に対応コストが何倍にもなるんです。
弊社でも「次のバージョンで直ります」という形にしたことはあります。どこまで過去のバージョンに対応するかは、各プロダクトの事情によって違っていて、統一されているわけではないですね。
Patching as a Serviceは、何を解決するのか
平舘:最近、Patching as a Serviceのように、ソースコードをAIで解析して脆弱性を見つけ、修正パッチまで用意するサービスが出てきています。
これは、修正案を作るところまではかなり自動化できるということですよね。
一方で、そのパッチを実際に適用するかどうかは、お客様側の変更管理や検証のプロセスに残る。
もし、これまで単に修正作業が追いつかず放置されていたのであれば、大きな効果があると思います。
でも、「このパッチを当てて本当に大丈夫なのか分からない」ことがボトルネックだったのであれば、いちばん難しいところはまだ残っている。
Patching as a Serviceは、結局どこを解決して、どこは解決しないんでしょうか。
金居:パッチを当てれば脆弱性だけが消えて、他には何も影響しない。それが保証されているなら、当てれば済むんです。
でも、そんな保証はない。誰も保証しないです。 AIが作ったパッチだからといって、保証できるわけでもありません。
特にAIの場合は、各社で品質基準も違いますし、どこまで、どのようなテストをしているかが完全に見えるとは限らない。
新しいパッチやバージョンを適用したときに、業務システムがそのまま正常に動き続けるかどうかは、結局、事前に検証する必要があります。
もちろん、リスクを取ってそのまま適用するという判断もあります。でも、基本的には動作検証が必要だとおもいます。
Patching as a Serviceが解決するのは、「パッチを作るコスト」だ。
しかし、AIが修正コードを作れることと、その変更を安全に本番へ適用できることは同じではない。
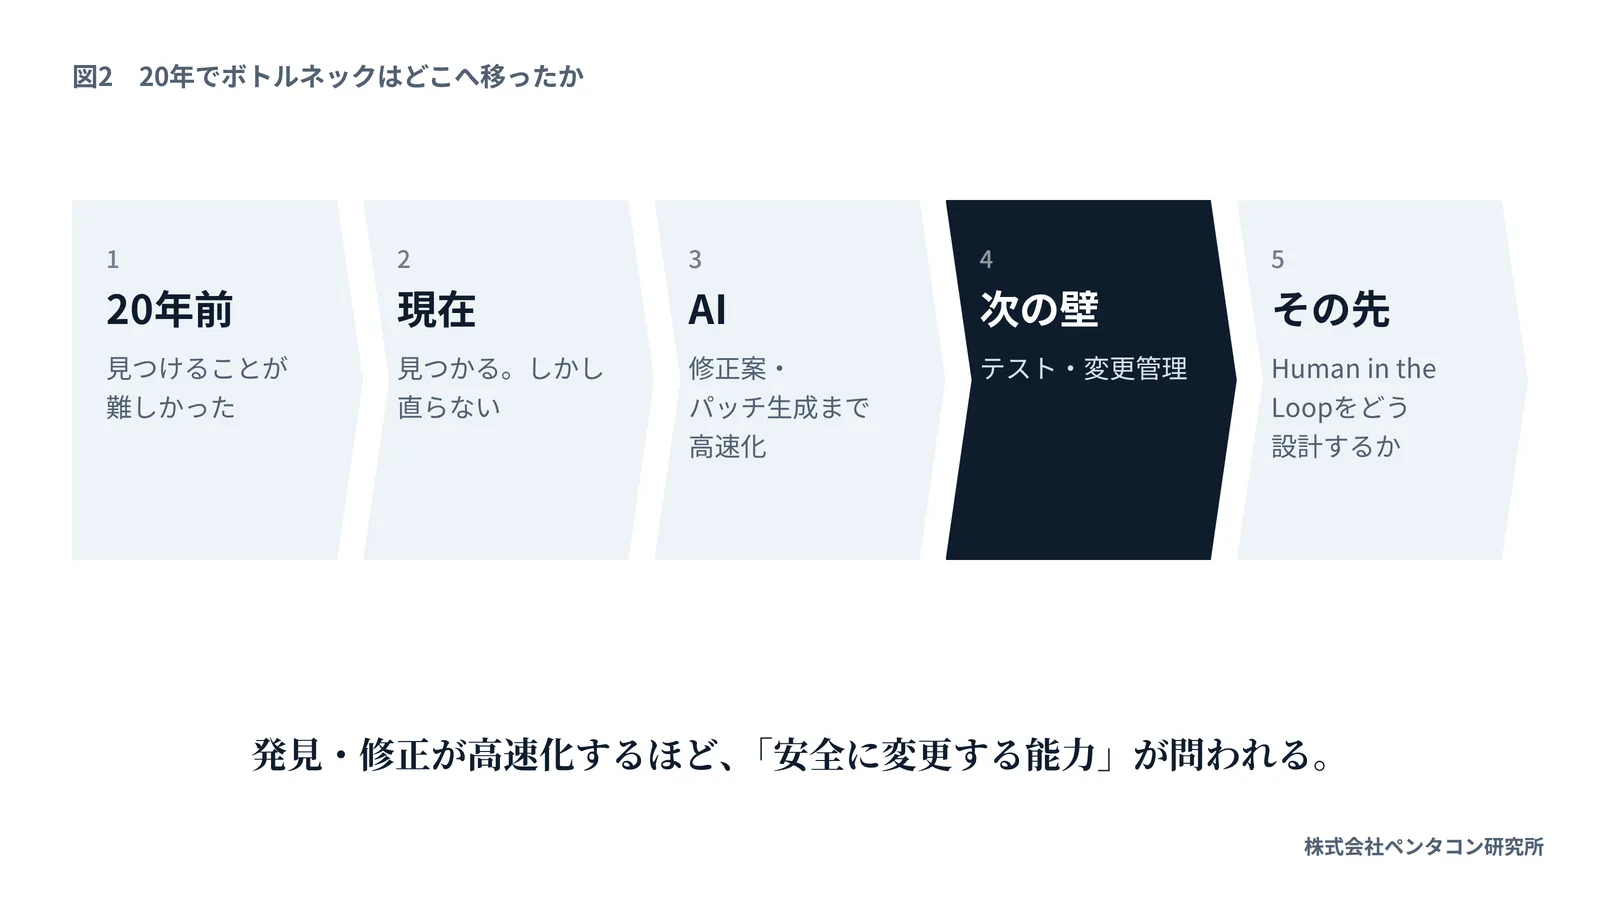
AIが脆弱性を見つけ、修正コードまで作れるようになっても、それを安全に本番へ適用できるとは限らない。
では、その検証や変更管理までAIに任せることはできるのか。
後編では、テストの自動化とHuman in the Loopを手がかりに、その先を考える。
金居良治
同社で製品「yarai」の開発に携わり、2020年からナショナルセキュリティ事業の事業本部長を務めた後、現在も技術全般の責任者として製品事業を統括する。
平舘一哉
株式会社ペンタコン研究所 代表取締役
野村総合研究所に入社後、NRIセキュアテクノロジーズにて、マネージドセキュリティサービス、CSIRT構築、SOC立ち上げ、ゼロトラスト、セキュリティコンサルティング等に従事。2017年よりMSS事業、2023年よりコーポレートセキュリティ管理の部長を歴任。2025年に退職し、2026年2月、株式会社ペンタコン研究所を設立。東工大院卒。