セキュリティスコアとは?PentaTrail の 400 点満点モデルで攻撃面を可視化する
目次
セキュリティ態勢を1つの数値で表す指標は、業界では0〜100の単一スコアが一般的です。ただし単一の数値だと、下がったときに何が悪いのかが読み取れません。
PentaTrail の総合スコアは400点満点で、脅威・管理成熟度・対応状況の3軸に分かれ、内訳を常に併記した形です。
総合スコアは、3 つの軸を足した 400 点
配点は脅威が200点、管理成熟度が100点、対応状況が100点です。内訳が横に並んでいるため、総合点が動いたときにどの軸が効いたのかを読み取れます。
図1:3 つの軸と配点
深掘り:ダッシュボードでの見え方
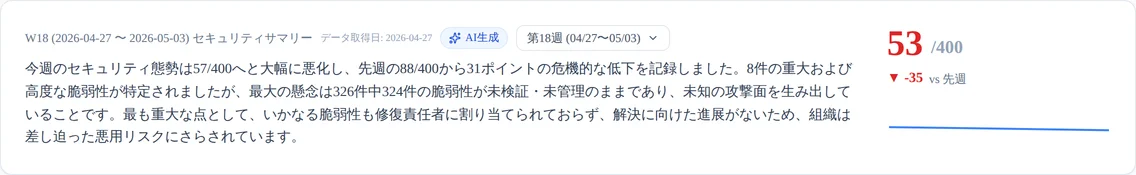
Executive Dashboard の上部には、総合スコアと前週比とトレンドラインが並びます。更新は週次で、過去の週へも切り替えられる作りです。
脅威スコアは 200 点から始めて、3 種類の減点を引く
未対応の所見をTER バンドでホスト単位に集計し、その結果をベース点から引いていきます。引くのは S の広がりと、S の積み上がりと、KEV 該当の3つになります。
図2:ベース点から 3 種類を引いて脅威スコアにする
深掘り:ベース点の出し方
ベース点の求め方は、最も重い未対応バンドが A のホストを重み 0.5、B のホストを重み 0.1 で数え、アクティブなホスト総数で割った比率を 200 点から差し引く形です。S バンドのホストは別枠の減点で扱うため、ここには入りません。C と D のホストはベース点を動かしません。
ベース点 = 200 × (1 − (A ホスト数 × 0.5 + B ホスト数 × 0.1) / アクティブホスト総数)
脅威スコア = max(0, min(200, ROUND(ベース点) − S ホスト減点 − S 件数減点 − KEV 減点))
S の広がりと、S の積み上がりは、別々に数える
1件の重大な所見が10ホストに広がっている状態と、10件が1ホストに集中している状態では、攻撃面としての意味が違います。だから減点の軸も2本に分けました。
図3:同じ「S がある」でも、広がり方で減点が変わる
深掘り:2 つの減点表
S ホスト減点は、S バンドの所見を持つホストの数(一意)で段階的に効きます。1台で60点、2〜3台で110点、4〜10台で150点、11〜30台で180点、31台以上で200点です。
S 件数減点は、S に分類された所見の件数(一意)で効きます。5件までは0点、6〜20件で10点、21〜50件で25点、51〜100件で50点、101件以上で80点となります。
KEV 減点は、KEV 該当の未対応所見1件につき5点で、上限は40点です。
管理成熟度は、3 つの率をそのまま点数にしたもの
グルーピング率に40点、アセット分類率に40点、責任者アサイン率に20点が上限として割り当てられ、各率の達成分だけ点が入ります。主役は重み 0.4 の2つで、責任者アサインは補助です。
図4:3 つの率と、それぞれの上限
深掘り:率がそのまま比例して入る
各率が 100% なら満点、50% ならその半分が入ります。たとえばグルーピング 100% / アセット分類 70% / 責任者 50% なら、40 + 28 + 10 で 78 点となります。
アセット分類率が数えているのは、BI スコアの3タグ(purpose / data_classification / availability)のうちいずれか1つ以上が付いたホストの割合です。3つ全部を求めてはいません。責任者アサイン率だけはホスト単位ではなくグループ単位の勘定です。
対応状況は、判断した割合から期限超過を引いた残り
対応判断率から、S の超過率を重み 0.5、A〜D の超過率を重み 0.15 で引きます。「検出はできているが対応が止まっている」状態が、ここに出ます。
図5:判断率から 2 つの超過率を引く
深掘り:「対応済み」と「完了」は別の状態
対応済みは担当者が修正したと申告した段階で、次回スキャンでの確認待ちのため母集団からはまだ消えません。完了はスキャンが実際に解消を確認して、タスクが自動的に母集団から消えた状態です。対応判断率は対応済みまでを「判断した」と数え、完了は集計対象そのものから外します。
生きたタスクが1件も無い場合は、情報レベルを除く未対応の所見も0件なら満点、そうした所見が残っていれば0点になります。タスクを対応不要にするだけ、あるいは放置するだけでは満点にならない作りです。
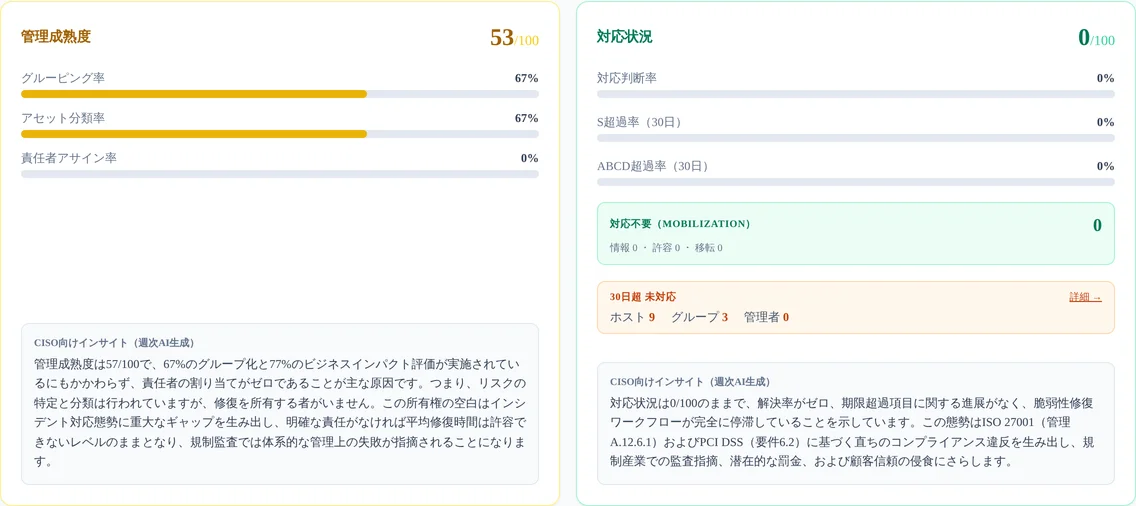
総合点が下がったら、どの軸が引いたのかを内訳で見る
3軸のどれが落ちたかで、打つ手が変わります。脅威なら S・A の件数、管理成熟度なら整備、対応状況なら滞留がそれぞれ効いています。
図6:低い軸ごとに、次の一手が変わる
自社の攻撃面が何点になるかは、14日間無料で計測できます。
付録:減点表と、総合スコアの読み方
表1:S ホスト減点(影響範囲)
| S バンドのホスト数 | 減点 |
|---|---|
| 0 | 0 |
| 1 | −60 |
| 2〜3 | −110 |
| 4〜10 | −150 |
| 11〜30 | −180 |
| 31 以上 | −200 |
表2:S 件数減点(累計件数)
| S バンドの所見件数 | 減点 |
|---|---|
| 0〜5 | 0 |
| 6〜20 | −10 |
| 21〜50 | −25 |
| 51〜100 | −50 |
| 101 以上 | −80 |
表3:3 つの軸と評価指標
| 軸 | 配点 | 意味 | 主な評価指標 |
|---|---|---|---|
| 脅威 | 200 点 | 検出された脆弱性のリスク総量 | TER バンド(S/A/B/C/D)の件数と分布 |
| 管理成熟度 | 100 点 | アセット情報の整備度 | グルーピング率、アセット分類率、責任者アサイン率 |
| 対応状況 | 100 点 | 対応プロセスの健全性 | 対応判断率、S 超過率、ABCD 超過率 |
表4:総合スコアの色分け
| 総合スコア | 評価 | 表示色 |
|---|---|---|
| 320〜400 | 優良 | 緑 |
| 240〜319 | 良好 | 黄 |
| 0〜239 | 要注意 | 赤 |
表5:脅威スコアに流れ込む観測指標
| 種類 | 見ているもの |
|---|---|
| SSL/TLS 設定 | 証明書の有効期限、TLS バージョン、暗号スイート、HSTS |
| 公開ポート・サービス | 不要ポート、古いプロトコル、外部公開された管理画面 |
| 脆弱性 | 既知の CVE、パッチ適用の遅延、ソフトウェアバージョン |
| DNS 設定 | SPF / DKIM / DMARC、DNSSEC、ゾーン転送制限 |
| 情報露出 | エラーメッセージ、ディレクトリリスティング、バージョン情報、不要な HTTP ヘッダー |
対応期限は TER バンドごとに決まっていて、S が7日、A が14日、B が21日、C が28日、D が35日です。詳しくは脅威エクスポージャーリスクにあります。
本文と表の値は、2026年8月17日に PentaTrail の算出処理そのもの(asm_get_executive_score)と画面側のしきい値を参照して確認したものです。